ঢাকা , বুধবার, ১১ নভেম্বর ২০২৬, ২৭ কার্তিক ১৪৩৩ বঙ্গাব্দ
সংবাদ শিরোনাম :
ইসরায়েলে সরকার গঠনের দায়িত্ব পেলেও কঠিন সমীকরণের মুখে আইজেনকোট হজে বাংলাদেশের কোটা বাড়ল ৫ হাজার দেশে অস্থিতিশীলতা সৃষ্টির ষড়যন্ত্র সফল হতে দেওয়া হবে না: স্বরাষ্ট্রমন্ত্রী ইস্তাম্বুলে প্রধানমন্ত্রী তারেক রহমানকে অভ্যর্থনা ডিসেম্বরকে কেন্দ্র করে দেশজুড়ে আওয়ামী দুর্বৃত্তদের নাশকতা স্বরাষ্ট্র মন্ত্রণালয় কি জেগে জেগেই ঘুমাচ্ছে নিষিদ্ধ ছাত্রলীগের ককটেল বিস্ফোরণের প্রতিবাদে জবিতে ছাত্রদলের বিক্ষোভ ‘ব্যাচেলর পয়েন্ট’ শেষ, স্মৃতিচারণে আবেগঘন পোস্ট কাবিলার স্কয়ার ফার্মার সাড়ে ১৭ লাখ শেয়ার কিনবেন পরিচালক রত্না পাত্র ফতুল্লায় মাদ্রাসায় আগুন: হাসপাতালে ভর্তি ৩৫ শিক্ষার্থী, ভেন্টিলেশনে একজন ৩০ কোটি বাড়িতে সৌরবিদ্যুৎ পৌঁছানোর বৈশ্বিক উদ্যোগে বাংলাদেশ

১০ ডলারের পুরাতন রাউটারের কারণে রিজার্ভ লুট

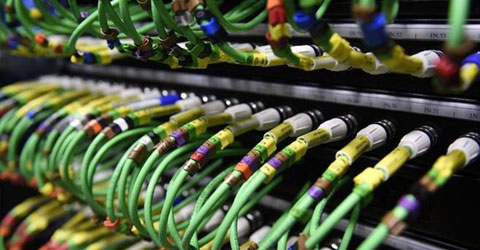
বাংলাদেশ ব্যাংকের দুর্বল হার্ডওয়্যার এবং সফটওয়্যার সিস্টেমের কারণেই হ্যাকাররা রিজার্ভ থেকে ৮০ মিলিয়ন ডলার চুরি করতে সক্ষম হয়েছিল। বিশ্বের সঙ্গে আর্থিক নেটওয়ার্কিংয়ের ক্ষেত্রে কেন্দ্রীয় ব্যাংকটি দীর্ঘদিন ধরে একটি পুরাতন (সেকেন্ড হ্যান্ড) রাউটার ব্যবহার করে আসছে। এর বাজার মূল্য মাত্র ১০ ডলার। এছাড়া ব্যাংকের রিজার্ভের নিরাপত্তায় আলাদা কোনো পার্টিশনও ব্যবহার করা হয়নি কখনও। এসব কারণে খুব সহজেই হ্যাকাররা ব্যাংকের অর্থ লুট করতে সক্ষম হয়েছে। শুক্রবার রয়টার্সের এক প্রতিবেদনে এ তথ্য জানানো হয়েছে।

যদি ব্যাংকে উন্নত নিরাপত্তা ব্যবস্থা, হার্ডওয়্যার এবং সফটওয়্যার থাকত তবে তা হ্যাকারদের কাজে বাধা দিতে পারত বলে এক তদন্ত কর্মকর্তা দাবী করেছেন। একটি দেশের কেন্দ্রীয় ব্যাংকের হার্ডওয়্যার এবং সফটওয়্যারে যে পরিমান নিরাপত্তা নিশ্চিত করা উচিত তা বাংলাদেশ ব্যাংকের ক্ষেত্রে ছিল না। আর এটাই ব্যাংক হ্যাকিংয়ের অন্যতম কারণ।

ব্যাংকের রিজার্ভ থেকে ১ বিলিয়ন ডলার লুট করার পরিকল্পনা করেছিল হ্যাকাররা। কিন্তু তাদের ভুলের কারণে সেটা সম্ভব হয়নি। একটি মাত্র বানান ভুলের কারণে হ্যাকাররা তাদের পরিকল্পনা বাস্তবায়ন করতে পারেনি। তারা ১ বিলিয়ন ডলারের পরিবর্তে ৮১ মিলিয়ন ডলার চুরি করতে সমর্থ হয়েছিল। কিন্তু এই অর্থও তারা লুট করতে পারত না যদি ব্যাংকের নিরাপত্তা ব্যবস্থায় কোনো ঘাটতি না থাকত।

মোহাম্মদ শাহ আলম নামে এক ফরেনসিক তদন্তকারী কর্মকর্তা জানান, বাংলাদেশ ব্যাংকের কোনো উন্নত ফায়ারওয়াল সিস্টেম ছিল না। অথচ এই ফায়ারওয়াল সিস্টেমই ব্যাংক হ্যাকিংকে আরো কঠিন করতে পারত।

তিনি এক্ষেত্রে ওই সেকেন্ড হ্যান্ড রাউটার ব্যবহারকে দায়ী করে বলেন, বাংলাদেশ ব্যাংকের নেটওয়ার্কিংয়ের ক্ষেত্রে মৌলিক কোনো পদক্ষেপ গ্রহণ করা হয়নি। ওই সস্তা রাউটারটির জন্য হ্যাকাররা সহজেই নিরাপত্তা ব্যবস্থা ভেঙে অর্থ লুট করতে পেরেছে। আর এখনও ওই রাউটারের জন্যই তদন্ত প্রক্রিয়া বাধাগ্রস্ত হচ্ছে। কেননা এটা খুব বেশি তথ্য দিতে পারছে না যার ফলে হ্যাকারদের কৌশল সম্পর্কে বেশি কিছু জানা সম্ভব হচ্ছে না।

ব্যাংকিং নিরাপত্তা বিশ্লেষকদের দাবী কেন্দ্রীয় ব্যাংক হিসেবে নিজেদের ব্যাংকিং সিস্টেমে নিরাপত্তা আরো জোরদার করতে বাংলাদেশ ব্যাংককে আরো অর্থ ও সময় ব্যয় করা প্রয়োজন ছিল। কিন্তু দুঃখের বিষয় দেশের কেন্দ্রীয় ব্যাংক হয়েও বাংলাদেশ ব্যাংক নিজেদের নিরাপত্তা ব্যবস্থা শক্তিশালী করতে পারেনি।

সাইবার ফার্ম অপটিভের পরামর্শক জেফ উইচম্যান বলেন, আমরা এমন একটি প্রতিষ্ঠানের বিষয়ে কথা বলছি যার আওতায় কয়েক বিলিয়ন অর্থ মজুদ রয়েছে। অথচ তারা নিজেদের মৌলিক সচেতনতার বিষয়ে মোটেও কোনো গুরুত্বপূর্ণ পদক্ষেপ নেয়নি।

Tag :
আপলোডকারীর তথ্য

Bangal Kantha

জনপ্রিয় সংবাদ

ইসরায়েলে সরকার গঠনের দায়িত্ব পেলেও কঠিন সমীকরণের মুখে আইজেনকোট

১০ ডলারের পুরাতন রাউটারের কারণে রিজার্ভ লুট

আপডেট টাইম : ০৪:৫১ অপরাহ্ন, শুক্রবার, ২২ এপ্রিল ২০১৬

বাংলাদেশ ব্যাংকের দুর্বল হার্ডওয়্যার এবং সফটওয়্যার সিস্টেমের কারণেই হ্যাকাররা রিজার্ভ থেকে ৮০ মিলিয়ন ডলার চুরি করতে সক্ষম হয়েছিল। বিশ্বের সঙ্গে আর্থিক নেটওয়ার্কিংয়ের ক্ষেত্রে কেন্দ্রীয় ব্যাংকটি দীর্ঘদিন ধরে একটি পুরাতন (সেকেন্ড হ্যান্ড) রাউটার ব্যবহার করে আসছে। এর বাজার মূল্য মাত্র ১০ ডলার। এছাড়া ব্যাংকের রিজার্ভের নিরাপত্তায় আলাদা কোনো পার্টিশনও ব্যবহার করা হয়নি কখনও। এসব কারণে খুব সহজেই হ্যাকাররা ব্যাংকের অর্থ লুট করতে সক্ষম হয়েছে। শুক্রবার রয়টার্সের এক প্রতিবেদনে এ তথ্য জানানো হয়েছে।

যদি ব্যাংকে উন্নত নিরাপত্তা ব্যবস্থা, হার্ডওয়্যার এবং সফটওয়্যার থাকত তবে তা হ্যাকারদের কাজে বাধা দিতে পারত বলে এক তদন্ত কর্মকর্তা দাবী করেছেন। একটি দেশের কেন্দ্রীয় ব্যাংকের হার্ডওয়্যার এবং সফটওয়্যারে যে পরিমান নিরাপত্তা নিশ্চিত করা উচিত তা বাংলাদেশ ব্যাংকের ক্ষেত্রে ছিল না। আর এটাই ব্যাংক হ্যাকিংয়ের অন্যতম কারণ।

ব্যাংকের রিজার্ভ থেকে ১ বিলিয়ন ডলার লুট করার পরিকল্পনা করেছিল হ্যাকাররা। কিন্তু তাদের ভুলের কারণে সেটা সম্ভব হয়নি। একটি মাত্র বানান ভুলের কারণে হ্যাকাররা তাদের পরিকল্পনা বাস্তবায়ন করতে পারেনি। তারা ১ বিলিয়ন ডলারের পরিবর্তে ৮১ মিলিয়ন ডলার চুরি করতে সমর্থ হয়েছিল। কিন্তু এই অর্থও তারা লুট করতে পারত না যদি ব্যাংকের নিরাপত্তা ব্যবস্থায় কোনো ঘাটতি না থাকত।

মোহাম্মদ শাহ আলম নামে এক ফরেনসিক তদন্তকারী কর্মকর্তা জানান, বাংলাদেশ ব্যাংকের কোনো উন্নত ফায়ারওয়াল সিস্টেম ছিল না। অথচ এই ফায়ারওয়াল সিস্টেমই ব্যাংক হ্যাকিংকে আরো কঠিন করতে পারত।

তিনি এক্ষেত্রে ওই সেকেন্ড হ্যান্ড রাউটার ব্যবহারকে দায়ী করে বলেন, বাংলাদেশ ব্যাংকের নেটওয়ার্কিংয়ের ক্ষেত্রে মৌলিক কোনো পদক্ষেপ গ্রহণ করা হয়নি। ওই সস্তা রাউটারটির জন্য হ্যাকাররা সহজেই নিরাপত্তা ব্যবস্থা ভেঙে অর্থ লুট করতে পেরেছে। আর এখনও ওই রাউটারের জন্যই তদন্ত প্রক্রিয়া বাধাগ্রস্ত হচ্ছে। কেননা এটা খুব বেশি তথ্য দিতে পারছে না যার ফলে হ্যাকারদের কৌশল সম্পর্কে বেশি কিছু জানা সম্ভব হচ্ছে না।

ব্যাংকিং নিরাপত্তা বিশ্লেষকদের দাবী কেন্দ্রীয় ব্যাংক হিসেবে নিজেদের ব্যাংকিং সিস্টেমে নিরাপত্তা আরো জোরদার করতে বাংলাদেশ ব্যাংককে আরো অর্থ ও সময় ব্যয় করা প্রয়োজন ছিল। কিন্তু দুঃখের বিষয় দেশের কেন্দ্রীয় ব্যাংক হয়েও বাংলাদেশ ব্যাংক নিজেদের নিরাপত্তা ব্যবস্থা শক্তিশালী করতে পারেনি।

সাইবার ফার্ম অপটিভের পরামর্শক জেফ উইচম্যান বলেন, আমরা এমন একটি প্রতিষ্ঠানের বিষয়ে কথা বলছি যার আওতায় কয়েক বিলিয়ন অর্থ মজুদ রয়েছে। অথচ তারা নিজেদের মৌলিক সচেতনতার বিষয়ে মোটেও কোনো গুরুত্বপূর্ণ পদক্ষেপ নেয়নি।